Auteur/autrice : Équipe Bluem

  • Green Mandate étend notre service eMandate à l’ensemble de la zone SEPA

    Green Mandate étend notre service eMandate à l’ensemble de la zone SEPA

    Un flux de mandats numériques ne devrait pas se limiter à la page de sélection des banques

    Un parcours de prélèvement direct numérique peut se dérouler sans problème jusqu’au moment où un client sélectionne une banque non prise en charge par le standard eMandate. C’est là que les problèmes commencent. Un processus qui aurait dû rester digital devient soudainement nécessaire d’un autre mode de fonctionnement. Plus de détails, plus de procédures, moins de cohérence. À partir du 1er mai, le Green Mandate est automatiquement inclus dans notre service eMandate pour résoudre précisément ce problème.

    Quel est le mandat écologique ?

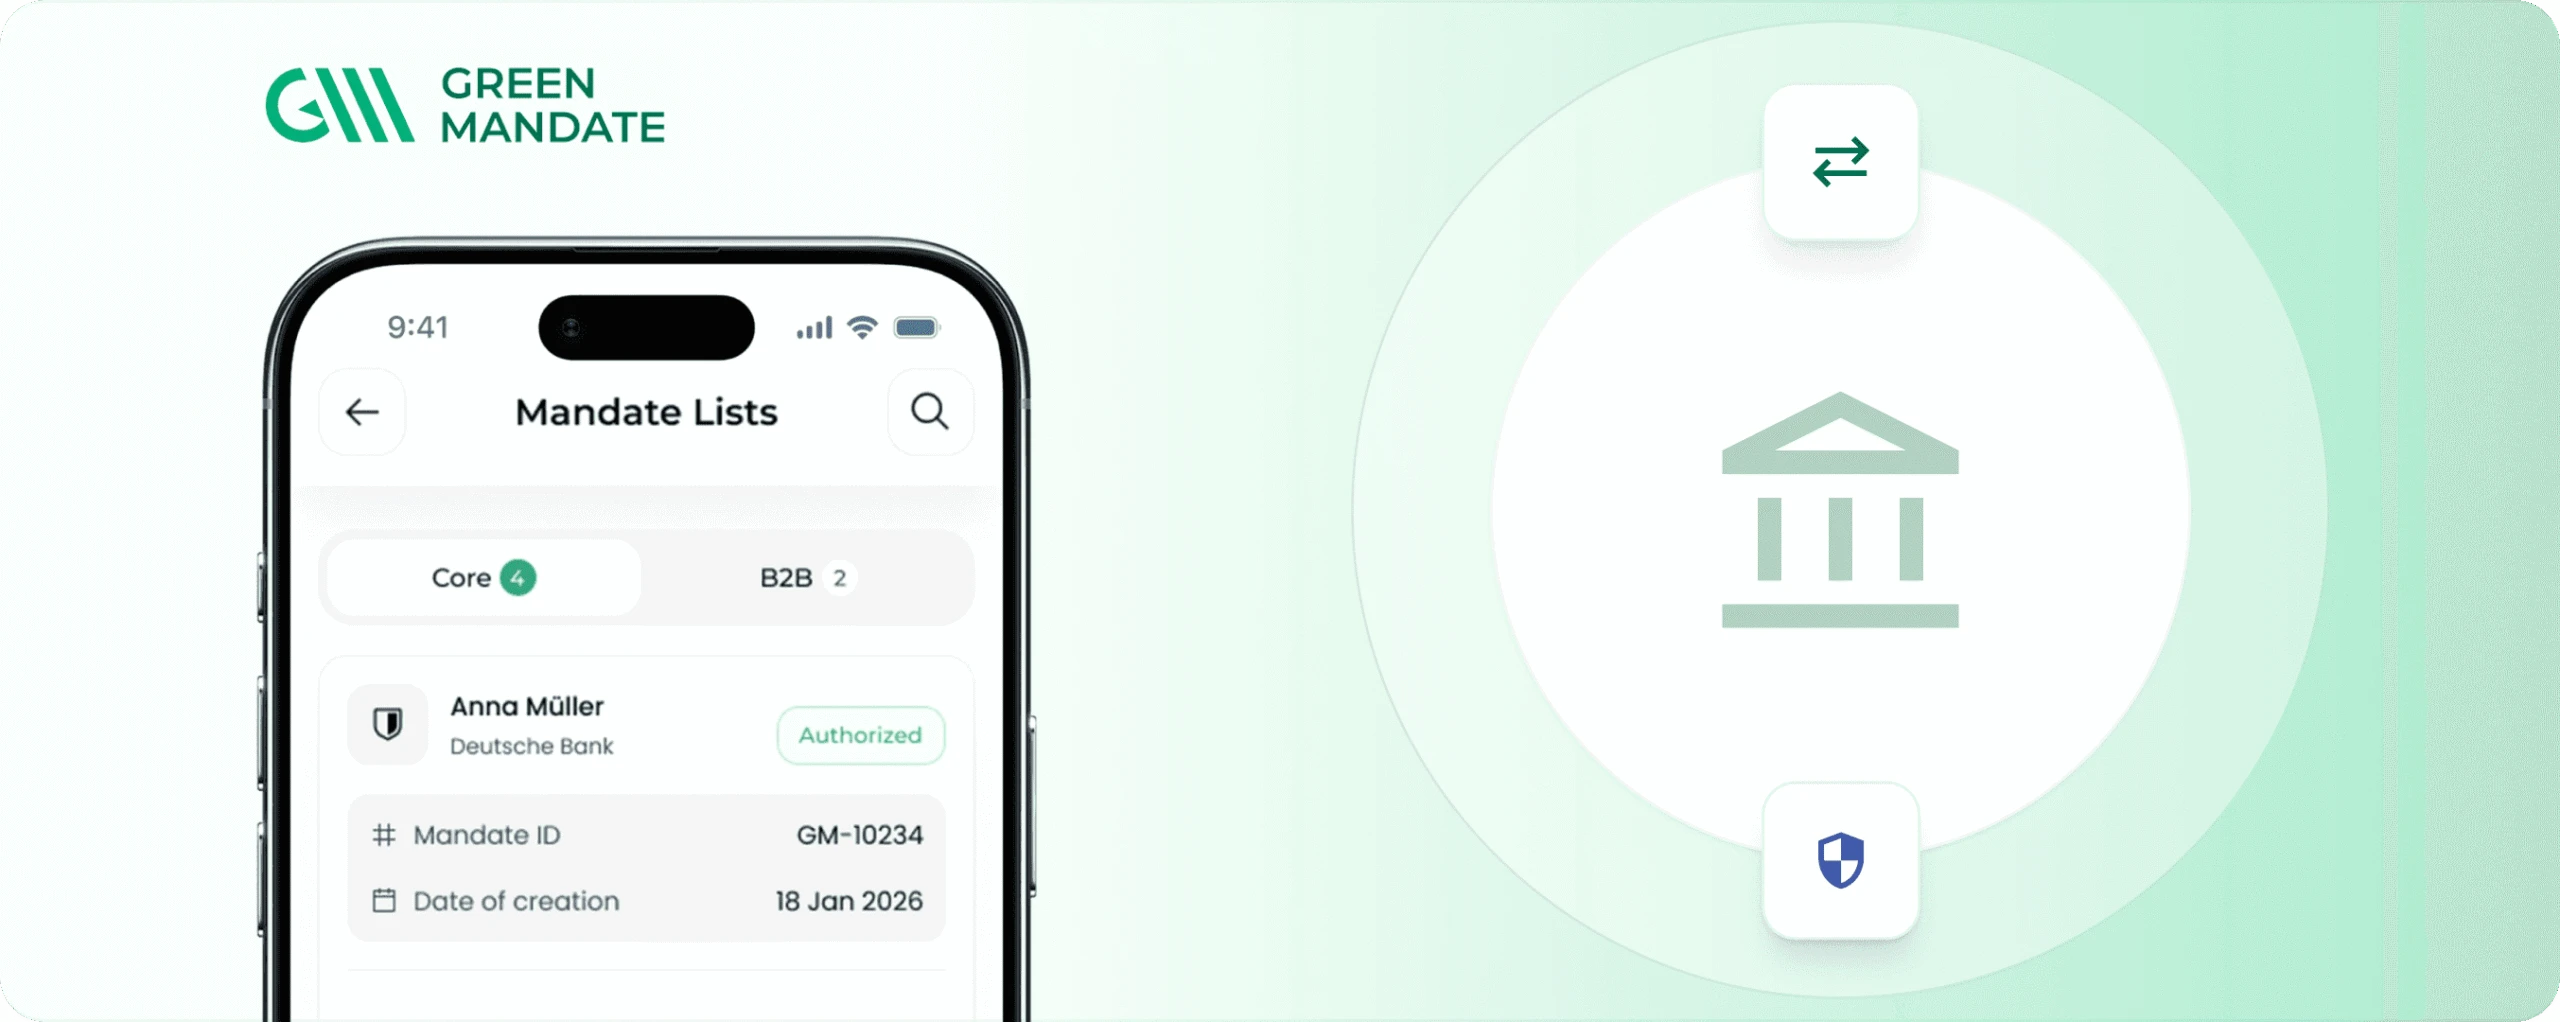
    Green Mandate est une version supplémentaire du mandat électronique disponible dans notre service eMandate pour les clients dont la banque n’est pas sélectionnée dans le cadre de la sélection standard de banques eMandate. En pratique, le client choisit « Autres banques » sur la page de sélection de banques et poursuit le processus de validation du mandat Green Mandate. Cela permet de réaliser un mandat SEPA Direct Debit CORE électronique et légalement valide dans le cadre de la même procédure. Green Mandate n’est donc pas un produit distinct et ne remplace pas eMandate. Il étend le service eMandate existant aux mandats CORE lorsque la procédure supportée par la banque standard prend fin.

    Pourquoi il est nécessaire

    Notre service eMandate propose déjà une solution numérique efficace pour l’autorisation de prélèvements SEPA Direct Debit. Le problème n’est pas le service lui-même, mais le fait que le soutien des banques néerlandaises reste limité. Cela importe davantage aujourd’hui qu’avant. De plus en plus de clients font confiance aux néobanks ou aux banques étrangères, et de plus en plus de commerçants desservent leurs clients à l’échelle internationale. En même temps, il n’existe pas de solution paneuropéenne disponible à grande échelle qui offre un flux uniforme de mandats électroniques dans toute la zone SEPA. Le résultat est simple : les commerçants peuvent proposer une expérience digitale fluide à certains clients, mais pas toujours à tous.

    Quels changements le 1er mai ?

    Le changement pratique est simple. Sur la page de sélection de banque, une option supplémentaire apparaît : « Autres banques ». Les clients n’étant pas intégrés au groupe de banques standard de eMandate peuvent choisir cette option et continuer le processus de validation en ligne. Pour les commerçants qui utilisent déjà notre service eMandate, la configuration de base reste la même. Le service fonctionne de la même manière, mais il atteint désormais un plus grand nombre de clients. C’est ce qui rend cette nouvelle fonctionnalité intéressante. Elle élimine une véritable limitation sans introduire un modèle de service distinct.

    Qu'est-ce que cela signifie pour les commerçants ?

    Green Mandate contribue à rendre le traitement des mandats numériques plus cohérent. Au lieu que chaque client reste dans un flux numérique propre pendant que l’autre tombe dans un processus exceptionnel, désormais plus de clients peuvent suivre la même voie numérique. Cela réduit les frictions au moment de l’autorisation et contribue à créer un parcours plus fluide allant de l’intégration à la collecte. En pratique, cela signifie :

    • Moins de situations de repli
    • une variation opérationnelle moindre
    • une expérience client plus cohérente
    • Une meilleure évolutivité pour les virements directs

    Conçue pour répondre aux besoins des commerçants d'aujourd'hui

    Les parcours clients ne se limitent plus à un petit secteur bancaire domestique. Les entreprises évoluent à l’échelle internationale, les clients effectuent leurs opérations bancaires de manière plus diversifiée et l’intégration numérique devrait s’effectuer sans interruption. Green Mandate répond à cette réalité. Il s’appuie sur la solidité du service eMandate déjà en place et l’étend de manière pratique pour le marché actuel.

    En direct le 1er mai

    À compter du 1er mai, Green Mandate est automatiquement inclus dans notre service eMandate pour les mandats CORE. Cela signifie que davantage de clients dans toute la zone SEPA pourront remplir un mandat CORE numérique et légalement valide dans un seul et même service fiable, même lorsqu’ils utilisent une banque autre que celle qui fournit le standard d’eMandate néerlandais.
  • Les directives de la KSA deviennent plus strictes : pouvez-vous prouver votre devoir de diligence ?

    Les directives de la KSA deviennent plus strictes : pouvez-vous prouver votre devoir de diligence ?

    Pourquoi cela importe maintenant

    L’Autorité néerlandaise du jeu, la Kansspelautoriteit, a récemment publié des directives supplémentaires sur la manière dont les titulaires de licences de jeu en ligne doivent exercer leur devoir de diligence. Ces documents portent sur deux domaines difficiles en pratique : les entretiens personnels avec les joueurs et les notifications relatives à une éventuelle inscription dans Cruks, le registre néerlandais d’exclusion du jeu.

    Cela peut sembler procédural. En pratique, cela soulève une question beaucoup plus grave pour les opérateurs :

    Si un joueur montre des signes de risque, pouvez-vous prouver que votre organisation a réagi correctement ?

    Pas en termes généraux. Pas avec un document PDF de la politique. Mais avec un enregistrement clair de ce qui s'est passé, de quelles informations on a eu recours, de quelle décision on a pris et pourquoi cette décision était raisonnable à l'époque.

    C’est là que de nombreuses organisations ressentent la pression.

    La partie difficile n'est pas d'écrire la politique.

    La plupart des opérateurs réglementés appliquent déjà des politiques de diligence raisonnable. Ils savent quand il convient de contacter un joueur. Ils savent quand une escalade interne peut s’avérer nécessaire. Ils connaissent l’existence de Cruks. Ils savent que les joueurs vulnérables nécessitent une attention supplémentaire.

    La partie la plus difficile est l'exécution.

    Un joueur déclenche un déclencheur comportemental. Un agent de support client détecte des signes inquiétants. Une équipe de responsabilisation des jeux doit décider si une interview personnelle est nécessaire. Un joueur peut être conseillé d’appliquer un auto-exclusion. Dans certains cas, l’opérateur peut devoir déterminer si une notification Cruks est appropriée.

    Ces situations ne sont pas des moments de conformité abstraits. Elles surviennent au cours des véritables parcours clients, souvent sous pression de temps, à travers différents systèmes et équipes.

    Le risque est que la traçabilité des décisions soit fragmentée. Une note dans un CRM. Un e-mail du support. Une vérification de l’accessibilité dans un flux distinct. Une décision de conformité dans un tableau de bord. Six mois plus tard, reconstruire l’affaire devient difficile.

    Et si le régulateur demande ce qui s’est passé, “ nous avons suivi notre politique ” n’est rarement la réponse la plus convaincante.

    De l’intervention à la preuve

    Les dernières directives de la KSA rappellent aux opérateurs non seulement que les interventions sont importantes, mais aussi que la cohérence est primordiale.

    • Si deux cas similaires sont traités différemment, l’opérateur peut-il expliquer pourquoi ?
    • Si un joueur était autorisé à continuer, quelles preuves appuyaient cette décision ?
    • Si une interview personnelle a été menée, qu’en est-il ressorti ?
    • Si une notification concernant Cruks n’a pas été faite, pourquoi pas ?

    Ces questions sont gênantes car elles se situent entre la conformité, les opérations et la conception du produit. Elles ne peuvent pas être résolues par une seule équipe.

    Un processus de diligence raisonnable efficace nécessite au moins quatre éléments :

    1. Indicateurs clairs : L’organisation doit savoir quels signaux nécessitent une attention particulière. Ces signaux peuvent inclure l’âge, le comportement des déposants, les pertes, les paiements échoués, les interventions précédentes ou les demandes d’augmentation des limites.
    2. Contrôles fiables : Lorsque des vérifications supplémentaires sont nécessaires, l’opérateur a besoin de données suffisamment précises pour prendre une décision. Ces données peuvent inclure des contrôles d’identité, des contrôles d’exclusion, des contrôles d’accessibilité ou des informations sur la source de financement.
    3. Une décision documentée : Le résultat doit être enregistré d'une manière permettant de le réviser plus tard. Non seulement le résultat, mais aussi la raison qui le justifie.
    4. Une expérience client qui continue de fonctionner : Le processus doit protéger le joueur sans rendre toutes les interactions une longue procédure de contrôle manuelle lente et confuse.

    Ce dernier point est souvent sous-estimé. Un processus peut être conforme sur le papier mais échouer en pratique si celui-ci crée trop de friction, trop de travail manuel ou trop de transmissions de responsabilités peu claires.

    Les contrôles de la viabilité financière ne doivent pas signifier demander tout gratuitement

    La capacité financière est l’un des éléments les plus sensibles du devoir de diligence. Les opérateurs doivent disposer de suffisamment d’informations pour déterminer si la poursuite du jeu est responsable, surtout lorsque des seuils ou des déclencheurs de risque sont atteints. En même temps, les clients ne devraient pas être invités à fournir plus de données financières personnelles que nécessaire.

    C’est là que la proportionnalité prend toute son importance.

    Un bon processus d’accessibilité devrait répondre à une question précise : y a-t-il suffisamment d’éléments de preuve pour justifier la prochaine décision ? Il ne devrait pas devenir une demande ouverte à toutes les facettes de la vie financière de quelqu’un.

    BudgetCheck de Bluem s’appuie sur ce principe. Il prend en charge différents types de documents de revenus, notamment les bulletins de paie, les relevés de salaire annuels, les relevés bancaires et les déclarations de revenus fiscaux. Il permet également au client de choisir le document à fournir, plutôt que de forcer une procédure fixe pour chaque cas.

    Cela importe car les clients diffèrent. Un employé salarié peut avoir un bulletin de paie, un freelance peut ne pas. Un bilan fiscal peut fournir une vue plus globale, mais certains clients auront besoin d’aide pour retrouver le document approprié. Un processus unique pour tous crée des retards et des exceptions opérationnelles.

    L’objectif devrait être simple : collecter suffisamment d’informations vérifiées pour prendre une décision responsable, sans rendre le processus inutilement intrusif.

    Le fichier de conformité fait désormais partie du produit

    Pour les opérateurs de jeux en ligne, le devoir de soin ne peut plus être dissocié de l’expérience client. Il doit faire partie de l’expérience du produit.

    • Lorsque un joueur atteint un seuil, la prochaine étape devrait être claire.
    • Lorsque des informations supplémentaires sont requises, la raison doit être compréhensible.
    • Lorsque des décisions sont prises, l’organisation devrait pouvoir présenter les preuves.
    • Lorsque le régulateur pose des questions plus tard, il ne devrait pas être nécessaire de reconstruire manuellement le dossier.

    Il ne s’agit pas seulement d’éviter les risques liés à l’exécution des procédures ; il s’agit également de mener une activité plus efficace. Des processus plus clairs réduisent l’incertitude interne. Des preuves plus précises réduisent les échanges entre les équipes. Un flux plus structuré permet aux équipes de traiter de manière cohérente les cas similaires.

    En d'autres termes : une bonne exécution des obligations de diligence n'est pas seulement une garantie légale. C'est une discipline opérationnelle.

    Quels opérateurs devraient revoir leur stratégie maintenant

    Les dernières orientations de la KSA constituent un moment opportun pour examiner comment le devoir de diligence se concrétise en pratique. Non pas dans un atelier de formation, mais dans des cas réels de clients.

    Commencez par quelques exemples récents :

    • Un joueur ayant atteint un seuil de dépôt ou de perte.
    • Un joueur ayant reçu une intervention concernant le jeu responsable.
    • Un joueur qui a demandé une augmentation du plafond.
    • Un cas où Cruks a été évoqué.
    • Un cas où des preuves d’abordabilité ont été demandées.

    Puis demandez :

    • Pouvons-nous comprendre pourquoi cette affaire a été ouverte ?
    • Pouvons-nous voir quels contrôles ont été effectués ?
    • Pouvons-nous voir qui a pris cette décision ?
    • Pouvons-nous voir ce que le client a été informé ?
    • Pouvons-nous défendre le résultat si l’on conteste notre décision ?

    Si ces réponses sont diffusées sur plusieurs systèmes ou dépendent de la mémoire d’un seul collègue, le processus est vulnérable.

    Où se situe Bluem

    Bluem aide les organisations réglementées à transformer les contrôles en flux de clients utilisables. Pour les opérateurs de jeux d'argent, cela peut inclure la vérification de l'identité, les contrôles Cruks, l'évaluation de l'accessibilité, l'aide pour le financement et des flux de décision documentés.

    L’objectif n’est pas d’accroître les frictions. L’objectif est de prendre les bonnes décisions au bon moment, avec les preuves correctement archivées.

    Les dernières directives de la KSA montrent une chose : le devoir de diligence ne consiste pas seulement à avoir les bonnes intentions. Les opérateurs doivent montrer leur travail.

    Vous souhaitez savoir si votre processus de diligence raisonnable résisterait à une inspection ? Bluem peut vous aider à identifier les points faibles et à concevoir un flux de travail plus efficace.

  • Le portefeuille EUDI arrive. Votre onboarding est-il prêt pour ce qui se passera avant son arrivée ?

    Le portefeuille EUDI arrive. Votre onboarding est-il prêt pour ce qui se passera avant son arrivée ?

    Le portefeuille passe de la politique à la mise en œuvre

    Le portefeuille européen d’identité numérique n’est plus seulement une question de politique. Lors du sommet eIDAS qui s’est tenu à Berlin les 28 et 29 avril 2026, des acteurs publics et privés se sont réunis pour discuter de la mise en œuvre du portefeuille EUDI, des enseignements tirés des projets pilotes et des prochaines étapes avant une déploiement plus large à l’échelle européenne.

    Pour les entreprises, cela importe car l’identité n’est pas un détail du côté du back-office. Elle affecte l’intégration des nouveaux employés, la prévention des fraudes, les vérifications d’âge, la signature des contrats, la création de comptes, le recouvrement de créances et l’accès aux services réglementés.

    Ce portefeuille promet un avenir plus propre : les citoyens et les entreprises partageront leurs données d’identité vérifiées de manière numérique, avec davantage de contrôle et moins de manipulations répétitives de documents.

    Ce futur est attrayant. Mais la transition ne sera pas sans problèmes.

    Les entreprises devront supporter simultanément les méthodes d’identification anciennes et nouvelles.

    L’arrivée de l’EUDI Wallet ne signifie pas que les passeports, les cartes d’identité, les identités bancaires et les systèmes d’identité électronique locaux disparaîtront soudainement des flux d’intégration.

    Certains clients adopteront rapidement une identité basée sur un portefeuille. D'autres non. Certains marchés progresseront plus rapidement que d'autres. Certains cas d'utilisation nécessiteront des informations d'identification valides. D'autres continueront à faire appel à des scans de documents, à des identités bancaires, à la validation de l'adresse ou à des signatures électroniques.

    C’est le problème pratique pour les entreprises : elles ne peuvent pas concevoir une solution pour une seule méthode d’identité et supposent que le marché suivra cette voie.

    • Un client néerlandais peut s'attendre à iDIN.
    • Un client belge peut utiliser itsme.
    • Un client allemand peut suivre une autre route.
    • Un client nordique peut être habitué à BankID.
    • Un client international ne peut avoir qu'un passeport ou un document de résidence.
    • Un cas à risque élevé peut encore nécessiter des contrôles supplémentaires.

    C’est ainsi que l’on va voir l’onboarding évoluer dans un avenir proche : pas une seule voie élégante, mais plusieurs voies qui doivent fonctionner sans dérouter le client.

    La véritable question n’est pas “ la bourse importera-t-elle ? ”

    Ça le fera.

    La meilleure question est : votre processus d’intégration peut-il gérer le changement sans devoir être refait à chaque fois ?

    De nombreuses organisations ont des flux d’identité qui se sont développés un par un. Un nouveau pays a été ajouté. Puis un nouveau type de document. Puis une méthode d’identification basée sur les banques. Puis l’eSignature. Puis un contrôle de conformité anti-blanchiment d’argent. Puis une liste d’attente pour les vérifications manuelles.

    Le résultat fonctionne, mais uniquement parce que les équipes savent où se trouvent les solutions de contournement.

    Ce type de structure devient fragile lorsque le marché de l’identité change.

    Le portefeuille EUDI ajoute une raison supplémentaire pour nettoyer cette situation. Non pas parce que chaque entreprise devra utiliser le portefeuille dès demain, mais parce que l’orchestration de l’identité deviendra de plus en plus importante. Les entreprises devront orienter les clients vers la méthode appropriée en fonction du pays, du niveau de risque, de la disponibilité des documents, des exigences réglementaires et des préférences des clients.

    Si ce routage est codé en permanence, lent ou très manuel, l’intégration des nouveaux employés sera difficile.

    Les bonnes relations d’identité réduisent l’incertitude

    Un bon processus d’intégration ne demande pas à chaque client de faire la même chose. Il exige un niveau de garantie approprié en fonction de la situation.

    • Un client à faible risque peut avoir besoin d’une simple confirmation de son identité.
    • Un produit financier réglementé peut nécessiter un KYC plus strict.
    • Un opérateur de jeu peut avoir besoin de vérifications d’âge et de contrôle d’exclusion.
    • Un contrat de location ou un financement peuvent nécessiter la présentation d’une preuve d’identité et d’aptitude financière.
    • Un flux de contrat peut nécessiter une signature électronique qui pourra être défendue ultérieurement.

    Le but n’est pas de collecter davantage de données par défaut. Le but est de collecter les données correctes au bon moment, pour une raison bien définie.

    C’est là que de nombreux processus d’intégration se trompent. On leur demande trop tôt ou on leur demande trop tard et on crée ensuite des tâches manuelles de suivi. Les deux nuisent à la conversion et engendrent des coûts opérationnels.

    Le portefeuille peut réduire l’adhérence, mais pas toute l’adhérence.

    Le portefeuille EUDI pourrait éliminer une partie des tâches d’authentification répétitives actuelles. Si les clients peuvent partager directement leurs informations d’identification vérifiées, les entreprises pourraient avoir besoin de moins d’enregistrements de documents et de moins de contrôles manuels.

    Mais ce portefeuille ne supprimera pas toutes les règles commerciales. Les entreprises devront tout de même décider quelles informations de connexion sont acceptables, comment obtenir le consentement, quand il faudra procéder à une vérification supplémentaire, comment gérer les signaux de fraude et comment documenter le processus.

    Ils auront également besoin de voies de repli. Un client sans portefeuille devra tout de même s'enregistrer. Un client transfrontalier peut ne pas disposer des informations d'identification attendues. Un document devra encore être vérifié. Une signature devra encore être requise.

    Le but pratique n’est donc pas de remplacer le flux d’intégration actuel par “ le portefeuille ”. L’objectif est de créer un processus d’intégration qui puisse utiliser le portefeuille lorsque cela est utile, et d’utiliser d’autres méthodes lorsque cela n’est pas nécessaire.

    Quelles entreprises devraient revoir leur stratégie avant que le marché ne change ?

    Les entreprises n’ont pas besoin d’attendre que l’adoption complète de la EUDI Wallet soit réalisée avant de pouvoir améliorer le processus d’intégration. En fait, l’attente pourrait rendre cette transition plus difficile.

    Un examen utile commence par cinq questions :

    1. Quels systèmes d’identification supportons-nous aujourd’hui ? Inclure l’analyse des documents, l’authentification par carte bancaire, les systèmes d’authentification électronique, la validation de l’adresse et l’examen manuel.
    2. Où déposent les clients les commandes ? Recherchez les cas où les utilisateurs abandonnent le processus, téléchargent le mauvais document ou ont besoin d’assistance.
    3. Quels contrôles sont vraiment nécessaires ? Diviser les exigences réglementaires en éléments distincts et en habitudes qui sont devenues une partie intégrante du processus au fil du temps.
    4. Pouvons-nous orienter les clients en fonction du risque et du contexte ? Un seul processus fixe n’est rarement le meilleur processus.
    5. Pouvons-nous ajouter une nouvelle méthode d’identification sans reconstruire le parcours ? C’est le test de la réactivité de la plateforme qui compte le plus. Si l’ajout d’une nouvelle méthode nécessite un projet technique long, plusieurs solutions manuelles et de nouveaux scripts de support, l’architecture est probablement trop rigide.

    Où se situe Bluem

    Bluem aide les entreprises à créer des flux d’intégration capables de gérer plusieurs méthodes d’authentification et de confiance dans un seul processus. Cela peut inclure la vérification des documents d’identité, l’identification via les banques, la validation de l’adresse, l’authentification électronique et les contrôles de conformité.

    La valeur n'est pas de pousser tous les clients sur le même chemin. Elle consiste à offrir à chaque client une route adaptée à la situation tout en gardant le processus gérable pour l'entreprise.

    Cela importe maintenant car le marché de l’identité change. Le portefeuille EUDI fera partie du paysage, mais il coexistera avec les méthodes existantes pendant un certain temps.

    Les entreprises qui se préparent bien ne seront pas celles qui attendaient un standard européen d’identité parfait. Ce seront celles qui feront en sorte que leur onboarding soit suffisamment flexible pour accueillir les clients d’aujourd’hui et les exigences de demain.

    Vous souhaitez voir comment votre processus d’intégration pourrait devenir un frein ? Bluem peut vous aider à examiner vos processus d’authentification actuels et à préparer une vérification basée sur le portefeuille sans compromettre ce qui fonctionne déjà.

  • Fraude d'identité en 2026 : pourquoi les dernières informations indiquent une menace plus complexe

    Fraude d'identité en 2026 : pourquoi les dernières informations indiquent une menace plus complexe

    Identity Fraud in 2026 Feels Different Now

    Identity fraud is no longer just about a fake ID or a stolen password. It is becoming easier to build and harder to contain. Stolen data, AI-generated impersonation, deepfakes, and account takeover now fit together in ways that make fraud both more accessible and more convincing.

    That change is happening at both ends of the market. At the low end, the tools are cheaper, simpler, and easier to access. At the high end, the fraud is more polished, more targeted, and harder to spot. The result is a threat that feels different from a few years ago: broader, more reusable, and more personal.

    The numbers already show the shift. More than 444,000 cases were recorded to the UK National Fraud Database in 2025, the highest annual total on record. Nearly three quarters of those cases, 72%, were linked to identity fraud and facility takeover. Identity fraud remained the single biggest category.

    Fraud rarely ends with the first move

    Identity fraud and account takeover used to sound like different problems. They now look much closer together. The same stolen details can be reused to support a fake application, impersonate a real person, unlock an existing account, or make a scam look convincing enough to work.

    That is why the impact keeps getting heavier. More of a person’s identity now sits inside systems that decide whether they are trusted, recognised, approved, or allowed through. When that identity is misused, the damage does not stop at one failed check. It can spread into finances, access, reputation, and daily security.

    Put simply, fraud now moves. Data gets exposed or stolen. That data supports impersonation. Impersonation opens the door to account takeover or further deception. From there, the same cycle can repeat.

    AI is lowering the barrier to identity fraud

    The worrying part is that technological advances are giving more people access to tools that make identity fraud easier to commit. Public fraud reporting now reflects that change. Generative tools are helping criminals create convincing impersonations, synthetic identities, and fake documentation at greater speed and scale. AI-enhanced fraud is also making fraud more sophisticated and, in some cases, more profitable than older methods.

    The important point is not that AI has invented a brand-new crime. It has made familiar tactics easier to run. Persuasive messages are easier to produce. Fake supporting material is easier to generate. More versions of the same scam can be launched at once.

    In practice, that means something simpler and worse: more people can run more convincing fraud. The challenge is no longer only whether someone has enough stolen information to pose as another person. It is whether they can make that lie look consistent across documents, messages, calls, and account activity.

    Deepfakes have moved into the centre of the story

    Deepfakes are no longer a side topic in fraud. They are becoming part of the same toolkit. Deepfake technology is increasingly associated with fraud, identity abuse, and more advanced forms of deception. It also raises the risk of document fraud becoming harder to detect.

    Deepfakes are taking centre stage for good reason. They do not just create security risks. They also make identity abuse more personal when someone’s face, voice, or likeness is used against them.

    That makes remote trust harder. A fake claim backed by a realistic voice clip, image, or video is more persuasive than a crude scam on its own. The real weakness is not one image or one clip. It is when too much trust rests on a narrow check instead of the wider process around it.

    Stolen data still does most of the work

    For all the attention on AI and deepfakes, stolen data still sits underneath much of this. That helps explain why identity fraud keeps showing up in different forms. A leak, breach, or compromised dataset is often not the end of the problem. It is the beginning of what can be done with that information next. Once personal data is stolen, sold, or reused, it can support impersonation, account takeover, fake applications, and further fraud.

    Put together, the pattern is hard to miss. Stolen data provides the base. AI improves the impersonation. Deepfakes strengthen the illusion. Account takeover turns that into direct abuse. Each part makes the next one easier.

    What feels different now

    The biggest change is not just that fraud is rising. It is that fraud is becoming easier to assemble. Identity fraud, facility takeover, stolen-data abuse, AI-driven impersonation, and deepfake-enabled deception now overlap much more than they used to.

    That is why older ways of describing identity fraud feel too narrow. It is no longer enough to ask whether one ID image or one credential is real. The harder question is whether the whole picture makes sense: the identity claim, the data behind it, the behaviour around it, and the context in which it appears.

    That is also why this topic no longer feels like a niche issue in verification alone. Identity fraud now sits inside a much larger security problem.

    Conclusion

    Identity fraud in 2026 is more than a verification problem. It can disrupt finances, damage reputations, and undermine a person’s sense of security.

    What feels different now is not one new tactic. It is the way multiple tactics fit together. Stolen data, scalable impersonation, deepfakes, and account takeover now reinforce each other. That is what makes identity fraud harder to catch, easier to repeat, and more serious for the people caught up in it.

    At Bluem, we help organisations deal with this shift by combining identity verification, payment data and compliance checks into one flow. Instead of relying on a single moment of verification, our solutions support continuous insight into who you are doing business with. This allows businesses to detect risk earlier, reduce fraud exposure and keep processes efficient without adding unnecessary friction for legitimate customers.

  • Là où s’arrête l’identité numérique locale : comment okID soutient l’IDV transfrontalier

    Là où s’arrête l’identité numérique locale : comment okID soutient l’IDV transfrontalier

    Where Local Digital ID Ends: How okID Supports Cross-Border Identity Verification

    Local digital identity has transformed onboarding. In markets with mature national identity infrastructure, resident verification can be fast, familiar, and highly trusted. Singapore is a clear example: Singpass serves around 5 million users, supports more than 2,700 services across 800 government agencies and businesses, and processes more than 41 million transactions each month. Myinfo adds another layer by enabling reuse of verified personal data in digital journeys. That strength does not make local digital identity universal. National identity rails are typically built for a defined population, within a specific legal and domestic service framework. Singpass registration, for example, is designed for Singapore Citizens, Permanent Residents, and FIN holders. In other words, these systems work best when the user already sits inside the local identity ecosystem. This is where document-based identity verification becomes relevant. The strongest model is often not local digital identity or document verification, but local digital identity plus a broader assurance layer. Local rails can handle the users they were built for, while a broader verification solution can support cases that fall outside that domestic framework.

    Local identity rails are powerful, but they are local by design

    The limitation of local digital identity is not quality. It is scope. In South Korea, the official mobile identity ecosystem shows how strong a national framework can become inside one market. Government-supported mobile credentials include domestic identity documents and mobile residence cards for registered foreign residents. That works well for people already inside the Korean administrative system, but it also shows that access depends on local registration and local credentials rather than functioning as a universal onboarding rail for every international prospect. Japan follows a similar logic. The My Number system is tied to the resident record, and JPKI provides the trust layer for online authentication and electronic signatures in both public and private services. That gives Japan a strong national identity foundation, but practical onboarding still depends on the specific use case, the integration model, and the user’s resident status. For internationally active organisations, that creates a recurring gap. National digital identity works well when a user is already eligible for the domestic scheme. It becomes less complete when onboarding involves a foreign passport, a non-resident applicant, an international customer base, or a flow that requires stronger evidence than a standard domestic login can provide.

    Where the gaps appear in practice

    The first gap is non-resident onboarding. A domestic digital identity method may work perfectly for resident users, but that does not automatically help with expats, international applicants, foreign customers, or users who do not qualify for the local scheme. In Singapore, for instance, Singpass eligibility is clearly linked to resident status categories. The second gap is foreign-document coverage. A national eID can authenticate local users, but many onboarding journeys still need to process passports, residence permits, visas, and other foreign documents. That is especially relevant for organisations serving multiple countries through one onboarding flow rather than building separate identity journeys market by market. The third gap is assurance. In some journeys, the requirement is not only authentication, but stronger evidence against fraud, impersonation, or manipulated documents. This is particularly relevant in higher-risk onboarding, regulated sectors, and flows where auditability matters.

    Why okID fits around local digital identity

    okID makes the most sense when positioned around local rails, not against them. It is not strongest as a replacement for every national identity scheme. It is strongest as the layer that supports broader coverage and additional assurance where local digital identity no longer fits the case. Bluem positions okID as a document-based identity verification solution for digital onboarding, with capabilities such as document checks and liveness detection. That makes it relevant in flows where the user does not have access to the local digital identity method, where foreign documents must be verified, or where extra verification is needed on top of an existing domestic login flow. In practical terms, that leads to a stronger hybrid model. Local digital identity can remain the preferred route for eligible resident users. It is often the fastest and most trusted option in domestic flows. okID can then support the users and scenarios that sit outside those rails: non-residents, foreign document holders, cross-border customers, and higher-assurance onboarding journeys. That combination is often more realistic than trying to force one method to solve every use case.

    A stronger model for international onboarding

    For many organisations, the key challenge is no longer proving that local digital identity is valuable. That is already clear. The real challenge is maintaining smooth onboarding when the user, the document set, or the risk profile falls outside the comfort zone of national rails. That is where okID adds practical value. It extends identity verification beyond resident-only ecosystems, supports document-based verification for international users, and adds an assurance layer where stronger checks are required. Used that way, it does not compete with local digital identity at its strongest point. It fills the space around it, where onboarding becomes more international, more fragmented, and more risk-sensitive. The result is a more flexible identity strategy: local digital ID where it fits, and broader document-based verification where it does not.

  • Une parole de notre CTO : Où finit l’automatisation ?

    Une parole de notre CTO : Où finit l’automatisation ?

    In this opinion piece, our CTO Aviël Ossi shares his perspective on the evolving impact of AI on business. He introduces a parabolic model of AI adoption and reflects on where automation creates value and where human judgment remains essential.

    The Parabolic Rise of AI Disruption

    I believe the disruptive impact of AI follows a parabolic curve. In the early phase of this curve, companies signal to the market that shareholder value will increase through AI automation, often accompanied by layoffs. For example, when Jack Dorsey’s Block laid off a large portion of its workforce, the market responded positively, and the share price rose with 20%. Moves like this suggest that investors initially reward companies for reducing costs through automation. In this first phase of the parabola, executives, especially in companies struggling with growth or under pressure to meet investor expectations may attempt to “ride the AI wave” to deliver quick financial results. This is particularly relevant for firms with multiple funding rounds, high burn rates, or unfavourable profit-to-loss ratios (Uber, Airbnb, etc.). In the short term, such strategies may indeed boost share prices and improve key performance indicators.

    However, when this strategy no longer produces results, we reach the top of the parabola. Growth stagnates, share prices stop growing, and customer satisfaction suffers. Companies that rely heavily on automation and workforce reductions may find they can no longer outperform their competitors. Therefore, when things go wrong and consumer interest declines or when the company begins to lose its competitive edge over others, despite automation, who is held accountable? And more importantly, who pays for those mistakes?

    The Erosion of the Company “Soul”

    There are several possible drivers of this shift. One is the erosion of a company’s “soul”: the loss of human knowledge, internal systemic relationships, connection with customers, and touch with the market. Markets do not deal with binaries and absolutes – markets are fluid, and dependant on chance, not only in objective perspectives but also subjective perspectives. At this stage, stakeholders may begin to value companies not only for financial performance but also for the employment they create and the societal role they play and impact they have.

    Another potential inflection point is a decline in innovative capacity. Over-automation can lead to rigid, binary decision-making shaped by strict algorithms and regulatory constraints, whereas human judgment can interpret rules flexibly and creatively to achieve better outcomes. Not following the rules versus following them to varying degrees.

    Additionally, consumers may grow fatigued by automated interactions. A lack of human engagement could push them toward competitors that emphasize experience, support, and genuine human connection. Or from a principal point of view, always defer the highly automated competitor over the companies with human touch.

    The Normalization Phase

    The normalization phase follows. In this stage, companies recognize that AI is most effective as a supportive tool rather than a full replacement for human ingenuity, creativity, judgment, and initiative. Instead of continued workforce reductions, organizations may begin reinvesting in human capital to complement AI systems and fill the gaps automation cannot address.

    Where Automation Ends

    While AI is rapidly improving, automating development workflows, fixing bugs autonomously, analysing interfaces, and is increasingly operating without supervision, the central question remains whether this constitutes true creativity or merely advanced task execution. Automation can optimize, iterate, and even self-correct, but it does not yet display the human ability to sense opportunity, navigate ambiguity, respond to shifting dynamics, or inject vision into a situation. Just as a company can lose its “soul” when its driving force departs, organizations that over-automate risk eroding the human intuition, contextual awareness, and subjective judgment that allow them to recognize market openings and create differentiated value. AI will undoubtedly become more autonomous and more affordable, and those who ignore it risk irrelevance. Yet in the long run, the advantage will not belong to those who automate the most, but to those who know exactly where automation stops, and where human coherence, courage, and creative instinct must take over.

  • Identification en ligne : tendances, réglementation et perspectives futures

    Identification en ligne : tendances, réglementation et perspectives futures

    Online identification has become core infrastructure for digital onboarding. It is no longer just a compliance step. It defines how businesses manage risk, prevent fraud and build trust with customers.

    Several structural developments are shaping the future of digital identity verification.

    AI-Driven ID Scanning Becomes the Standard
    Artificial intelligence now powers modern ID scanning systems.
    AI-based OCR reads document data automatically. MRZ recognition verifies machine-readable zones. Fraud detection models identify document manipulation and inconsistencies in real time.
    Advanced ID scanning solutions can recognize thousands of document types across more than 200 countries and support dozens of languages. Automation reduces manual review and increases onboarding speed.

    Read more about Bluem’s ID scanning and identity verification solutions here:

    https://www.bluem.nl/en/oplossingen/identity/ok-id

    The next phase of development focuses on explainable AI. Under the EU AI Act, identity verification systems will fall into regulated categories requiring transparency and human oversight. Automation will continue, but governance will tighten.

    Stronger Biometric Verification

    Biometric controls are evolving quickly.
    Selfie comparison alone is no longer sufficient. Liveness detection, face match algorithms and injection attack protection are becoming standard features.
    As generative AI tools improve, deepfake identity fraud will increase. This drives demand for multi-layer biometric verification.
    Solutions that combine ID scanning, biometric face capture and liveness detection provide stronger protection while maintaining high onboarding conversion.

    Learn more about Bluem’s Identity & eSign services and biometric add-ons such as Face Match and Liveness Detection:

    eIDAS 2.0 and Digital Identity Wallets

    A major regulatory shift in Europe is the introduction of eIDAS 2.0 and the European Digital Identity Wallet.
    Member states must provide citizens with interoperable digital identity solutions. Businesses will need to accept wallet-based identification and higher-assurance electronic signatures.
    This creates hybrid onboarding environments where document-based identification and wallet-based verification coexist.
    Organizations should ensure their identity infrastructure supports Advanced and Qualified Electronic Signatures where required.

    Reference: European Commission on eIDAS 2.0
    https://digital-strategy.ec.europa.eu/en/policies/eidas-regulation

    Convergence of Identification and Compliance

    Identification no longer operates in isolation.
    Modern onboarding integrates:

    • ID document verification
    • Biometric validation
    • AML and sanctions screening
    • Address verification
    • Signature numérique

    Regulators expect structured audit trails and traceability. Identity verification results must feed directly into compliance decision engines.
    For sectors such as fintech, iGaming, leasing and financial services, identification, compliance and affordability checks are increasingly connected.

    Data Sovereignty Changes Infrastructure Decisions

    Data sovereignty is one of the most important developments in digital identity.
    Governments are tightening rules on where personal and biometric data can be stored and processed. GDPR already limits international data transfers. Additional national requirements are emerging across Europe and globally.

    Organizations must evaluate:

    • Where identity data is hosted
    • Which cloud providers are used
    • How cross-border onboarding flows are structured

    Failure to align with data residency requirements can create regulatory exposure.
    Data sovereignty is not only a legal issue. It influences vendor selection, system architecture and expansion strategy.

    Privacy and Attribute-Based Identity

    Another emerging trend is selective disclosure of identity attributes.
    Instead of sharing full identity documents, systems may confirm specific attributes such as age or residency status. Digital identity wallets support this model.
    Identity verification is moving toward more granular, privacy-aware models.

    This aligns with GDPR principles of data minimization and purpose limitation.

    Reference: GDPR overview
    https://gdpr.eu

    What to Expect

    In the coming years, expect:

    • More AI-driven automation
    • Higher biometric assurance standards
    • Broader adoption of digital identity wallets
    • Stricter data sovereignty requirements
    • Increased regulatory scrutiny

    Online identification will become more structured, more regulated and more integrated into national digital strategies.
    Organizations that treat identification as core digital infrastructure will be better positioned for growth and compliance.
    If you are reviewing your onboarding setup or exploring secure ID scanning, biometric verification or digital signing solutions, now is the time to evaluate whether your current infrastructure is ready for the next regulatory phase.

    Contactez-nous to discover how Bluem can help you.

  • Comment le contrôle du nom IBAN contribue à nettoyer et à maintenir votre base de données fournisseurs

    Comment le contrôle du nom IBAN contribue à nettoyer et à maintenir votre base de données fournisseurs

    Supplier databases tend to grow organically over time. New suppliers are added, details are changed, and information is copied between systems. As a result, data quality slowly deteriorates. Incorrect or outdated bank details are one of the most common causes of failed payments and urgent payment corrections.

    The IBAN Name Check offers a practical and scalable way to improve supplier data quality without large scale migration projects. By validating the IBAN and account holder name at the moment supplier details are entered or updated, errors are detected immediately. This shifts control from the payment run to the data entry phase.

    For finance teams, this means fewer surprises during payment execution. Payments are less likely to bounce or be misdirected, reducing the need for manual investigation and recovery. Bank fees and operational costs decrease, while internal confidence in payment data increases.

    The real value becomes visible in organisations with large supplier volumes. Even a small reduction in failed payments can lead to significant savings over time. IBAN-Name Check turns supplier onboarding into a preventive control rather than a reactive process.

    The most effective approach is simple and consistent. Validate supplier bank details once when they are first entered, and revalidate when changes are made. This keeps the supplier database accurate by design and reduces dependency on periodic clean-up exercises.

    However, preventive validation at entry level should be complemented by a periodic review of the full supplier database. An annual database check helps organisations identify outdated bank details, inactive suppliers, duplicate records and inconsistencies that may have accumulated over time. This is particularly relevant in preparation for year-end closing and financial reporting, where the accuracy of creditor data directly impacts the reliability of the financial statements.

    In addition, periodic verification supports broader compliance efforts. While an IBAN Name-Check confirms whether the IBAN and account holder name match at the time of validation, organisations should also ensure that supplier data remains aligned with internal AML policies, fraud prevention controls and, where applicable, sanctions screening procedures. A structured annual review strengthens governance and reduces operational and compliance risks.

    The IBAN Name-Check enables companies to perform this validation in real time, directly within their onboarding or payment processes. The solution verifies whether the IBAN and account holder name match and provides clear feedback that can be automatically processed in your systems. Integration is available via API or dashboard, allowing organizations to implement a preventive control without disrupting existing workflows.

    Learn more about the IBAN Name check

  • Contrôle du nom IBAN en Europe et sa signification pour vos paiements

    Contrôle du nom IBAN en Europe et sa signification pour vos paiements

    IBAN name check, also referred to as verification of payee, is steadily becoming a standard component of European payment flows. What started as a local initiative in a small number of countries is now expanding across the entire SEPA region. For organisations that send or receive payments on a daily basis, this development directly affects fraud prevention, operational efficiency and regulatory readiness.

    In practical terms, IBAN name check verifies whether the name of the account holder matches the IBAN before a payment is executed. Historically, banks validated the structure of the IBAN but did not actively compare it with the beneficiary name. This gap has led to payment errors, invoice redirection fraud and costly manual recovery processes. IBAN name check closes this gap by adding an extra layer of validation at the moment it matters most.

    European coverage is being rolled out in phases. Some countries already support real time name matching with clear match or mismatch responses. Other countries provide partial confirmations or delayed responses, while a small number are still preparing their infrastructure. This means businesses must design payment and onboarding flows that can cope with differences between countries without creating friction for users or internal teams.

    The broader European roadmap is clear. Verification of payee is closely linked to the instant payments regulation and will become widely available across Europe. Organisations that integrate IBAN name check now are not only reducing payment risk today, but also avoiding rushed system changes later when adoption becomes mandatory.

    From a commercial perspective, the benefits are immediate. Fewer failed payments reduce support costs and bank fees. Cleaner payment data improves reconciliation and reporting. Over time, IBAN name check becomes a foundation for scalable, high quality payment operations rather than a standalone fraud control.

    Would you like to receive more info on the IBAN-name check?

    Contact our sales team

  • Pourquoi des parcours d’onboarding fragmentés réduisent votre taux de conversion

    Pourquoi des parcours d’onboarding fragmentés réduisent votre taux de conversion

    Every additional step in an onboarding flow increases the likelihood of drop off. Users expect a smooth and predictable experience, especially when they are asked to share personal or financial information. When identity checks, payment setup and compliance are handled by separate tools, the journey quickly becomes fragmented.

    This fragmentation forces users to switch contexts, repeat information or wait for manual follow-ups. Each interruption introduces friction and uncertainty, which directly impacts completion rates. What often starts as a necessary control quickly becomes a barrier to conversion.

    Fragmented onboarding also creates challenges behind the scenes. Connecting multiple vendors for identity verification, IBAN validation, mandates and compliance checks increases technical complexity. Errors become harder to trace, data is spread across systems and user journeys are difficult to analyse and optimise. As a result, support teams spend more time resolving issues that originate from disconnected processes.

    A unified onboarding flow addresses these challenges by keeping users in one consistent journey. Identity verification, IBAN name check, digital mandates and compliance screening are applied in the background and only surface when something requires attention. This reduces friction for genuine users while maintaining control over risk and regulatory requirements.

    Bluem enables this approach by bringing identity, payments and compliance together in a single onboarding flow. Services such as identity verification, IBAN name check, Emandates et compliance checks are designed to work together, not as isolated steps. This allows organisations to onboard customers faster without compromising security or data quality.

    From a commercial perspective, the impact is clear. A unified Bluem onboarding flow leads to higher conversion rates, faster activation and lower operational costs. Fragmented onboarding often hides its true cost in lost sign-ups, delayed payments and inefficient manual processes.

    The most effective onboarding strategies combine security, compliance and usability into one integrated experience.

    👉 Learn more about how Bluem helps streamline onboarding on our onboarding page