Etiqueta: Destacado

Posts shown in the Featured section of the blog page (newest first, max 4).

  • La orientación de KSA se vuelve más estricta: ¿Puede usted demostrar su deber de cuidado?

    La orientación de KSA se vuelve más estricta: ¿Puede usted demostrar su deber de cuidado?

    ¿Por qué esto importa ahora?

    La Autoridad de Juego de los Países Bajos, la Kansspelautoriteit, publicó recientemente nuevas orientaciones sobre cómo los titulares de licencias de juegos de azar en línea deben cumplir con su deber de diligencia. Los documentos se centran en dos áreas difíciles en la práctica: las entrevistas personales con los jugadores y las notificaciones relacionadas con posibles registros en Cruks, el registro holandés de exclusión de juegos de azar.

    Eso puede parecer un procedimiento burocrático. En la práctica, plantea una cuestión mucho más grave para los operadores:

    Si un jugador muestra signos de riesgo, ¿puede demostrar que su organización respondió de manera adecuada?

    No en términos generales. No con un PDF de la política. Pero con un registro claro de lo que sucedió, qué información se utilizó, qué decisión se tomó y por qué esa decisión era razonable en ese momento.

    Es allí donde muchas organizaciones sienten la presión.

    La parte difícil no es escribir la política

    La mayoría de los operadores regulados ya tienen políticas de deber de atención al cliente. Saben cuándo contactar con un jugador. Saben cuándo puede ser necesaria una escalada interna. Saben que Cruks existe. Saben que los jugadores vulnerables requieren una atención adicional.

    La parte más difícil es la ejecución.

    Un jugador desencadena un comportamiento que da lugar a una acción. Un agente de atención al cliente detecta señales preocupantes. Un equipo de juego responsable debe decidir si es necesario una entrevista personal. Un jugador puede recibir la recomendación de autoexclusión. En algunos casos, el operador puede tener que evaluar si una notificación de Cruks es adecuada.

    Estos no son momentos de cumplimiento abstractos. Se producen dentro de los propios procesos de compra de los clientes, a menudo bajo presión de tiempo, a través de diferentes sistemas y equipos.

    El riesgo es que la cadena de toma de decisiones se vuelva confusa. Una nota en un CRM. Un correo electrónico del departamento de soporte técnico. Una verificación de la factibilidad en un flujo independiente. Una decisión de cumplimiento en una hoja de cálculo. Seis meses después, reconstruir el caso se vuelve difícil.

    Y si el regulador pregunta qué pasó, “seguimos nuestra política” rara vez es la respuesta más convincente.

    De la intervención a la evidencia

    La reciente orientación de la KSA no solo recuerda a los operadores que las intervenciones son importantes; también muestra que la coherencia también es importante.

    • Si dos casos similares se tratan de manera diferente, ¿puede el operador explicar por qué?
    • Si se permitiera que un jugador siguiera jugando, ¿qué pruebas respaldaban esa decisión?
    • Si se realizó una entrevista personal, ¿qué se concluyó?
    • Si no se hizo ninguna notificación relacionada con Cruks, ¿por qué no?

    Estas preguntas son incómodas porque se encuentran entre el cumplimiento normativo, las operaciones y el diseño de productos. No pueden solucionarse por parte de un solo departamento.

    Un proceso de deber de cuidado útil necesita al menos cuatro cosas:

    1. Desactivación de los disparadores: La organización debe saber qué señales requieren atención. Estas pueden incluir la edad, el comportamiento de los depósitos, las pérdidas, los pagos no realizados, las intervenciones anteriores o las solicitudes de aumento de los límites.
    2. Controlos fiables: Cuando se requiere una verificación adicional, el operador necesita datos lo suficientemente precisos como para respaldar una decisión. Esto puede incluir verificaciones de identidad, verificaciones de exclusión, verificaciones de asequibilidad o información sobre la fuente de los fondos.
    3. Una decisión documentada: El resultado debe ser registrado de una manera que pueda ser revisado más tarde. No solo el resultado, sino también la razón por la que se produjo.
    4. Un recorrido del cliente que sigue siendo eficaz: El proceso debe proteger al jugador sin convertir cada interacción en una revisión manual lenta y confusa.

    Este último punto suele ser subestimado. Un proceso puede cumplir con los requisitos en papel pero aún así fallar en la práctica si genera demasiada fricción, demasiada labor manual o demasiados cambios de manos poco claros.

    Los controles de asequibilidad no deben significar pedir todo gratis

    La capacidad financiera es una de las partes más delicadas del deber de cuidado. Los operadores necesitan información suficiente para evaluar si el juego continuado es responsable, especialmente cuando se alcanzan los umbrales o los factores de riesgo. Al mismo tiempo, no se debe pedir a los clientes que revelen más datos financieros personales de lo necesario.

    Aquí es donde la proporcionalidad cobra importancia.

    Un buen proceso de determinación de la viabilidad financiera debería responder a una pregunta específica: ¿existe suficiente evidencia para respaldar la próxima decisión? No debería convertirse en un pedido sin fecha límite para todos los detalles de la vida financiera de alguien.

    Bluem’s BudgetCheck se basa en ese principio. Apoya diferentes tipos de documentos de ingresos, como nóminas, estados de sueldo anuales, extractos bancarios y estados de ingresos fiscales. Además, ofrece al cliente la opción de elegir qué documento presentar, en lugar de imponer una ruta fija para cada caso.

    Esto importa porque los clientes son diferentes. Un empleado asalariado puede tener un recibo de sueldo, pero un freelance no. Una declaración de ingresos fiscales puede ofrecer una visión más amplia, pero algunos clientes necesitarán orientación para obtener el documento adecuado. Un proceso único para todos genera problemas de rendimiento y excepciones operativas.

    El objetivo debería ser simple: recopilar información suficiente y verificada para respaldar una decisión responsable, sin que el proceso sea innecesariamente intrusivo.

    El archivo de cumplimiento se está convirtiendo en parte del producto

    Para los operadores de juegos de azar en línea, el deber de cuidado ya no puede estar al margen del proceso de compra de los clientes. Debe ser parte de la experiencia del producto.

    • Cuando un jugador alcanza un umbral, el siguiente paso debería ser evidente.
    • Cuando se requiera información adicional, la razón debe ser comprensible.
    • Cuando se tome una decisión, la organización debería poder presentar las pruebas.
    • Cuando un regulador formule preguntas más tarde, no será necesario reconstruir manualmente el expediente del caso.

    Esto no solo se trata de evitar el riesgo de sanciones. También se trata de llevar a cabo una operación más eficiente. Procesos más claros reducen la incertidumbre interna. Evidencias más claras reducen los intercambios entre los equipos. Un flujo más estructurado ayuda a garantizar que los equipos aborden casos similares de forma coherente.

    En otras palabras: una buena aplicación del deber de cuidado no es solo una garantía legal. Es una disciplina operativa.

    Qué deben revisar los operadores ahora

    La reciente orientación de la KSA es un momento útil para revisar cómo se aplica la obligación de cuidado en la práctica. No en un taller, sino en casos reales de clientes.

    Comencemos con algunos ejemplos recientes:

    • Un jugador que alcanzó un umbral de depósito o pérdida.
    • Un jugador que recibió una intervención para fomentar un juego responsable.
    • Un jugador que solicitó un aumento del límite.
    • Un caso en el que se habló de Cruks.
    • Un caso en el que se solicitó evidencia de asequibilidad.

    Entonces pregúntale:

    • ¿Podemos ver por qué se inició el caso?
    • ¿Podemos ver qué comprobaciones se realizaron?
    • ¿Podemos ver quién tomó la decisión?
    • ¿Podemos ver qué se le dijo al cliente?
    • ¿Podemos defender el resultado si se nos plantea una objeción?

    Si esas respuestas se distribuyen a través de varios sistemas o dependen de la memoria de un solo compañero de trabajo, el proceso se vuelve vulnerable.

    Dónde se adapta Bluem

    Bluem ayuda a las organizaciones reguladas a convertir los controles en flujos de clientes prácticos. Para los operadores de juegos de azar, esto puede incluir la verificación de identidad, los controles de Cruks, la evaluación de la asequibilidad, el apoyo para la obtención de fondos y flujos documentados de toma de decisiones.

    El objetivo no es añadir más fricción. El objetivo es que el paso adecuado se produzca en el momento adecuado, con la evidencia almacenada de forma adecuada.

    Las últimas orientaciones de KSA dejan claro un punto: el deber de cuidado no solo se basa en tener las mejores intenciones. Los operadores deben demostrar su trabajo.

    ¿Quieres saber si tu proceso de cumplimiento de los deberes de cuidado se mantendría bajo revisión? Bluem puede ayudarte a identificar los puntos débiles y diseñar un flujo más limpio.
  • Está llegando la EUDI Wallet ¿Está tu onboarding listo para lo que sucederá antes de que llegue?

    Está llegando la EUDI Wallet ¿Está tu onboarding listo para lo que sucederá antes de que llegue?

    The wallet is moving from policy to implementation

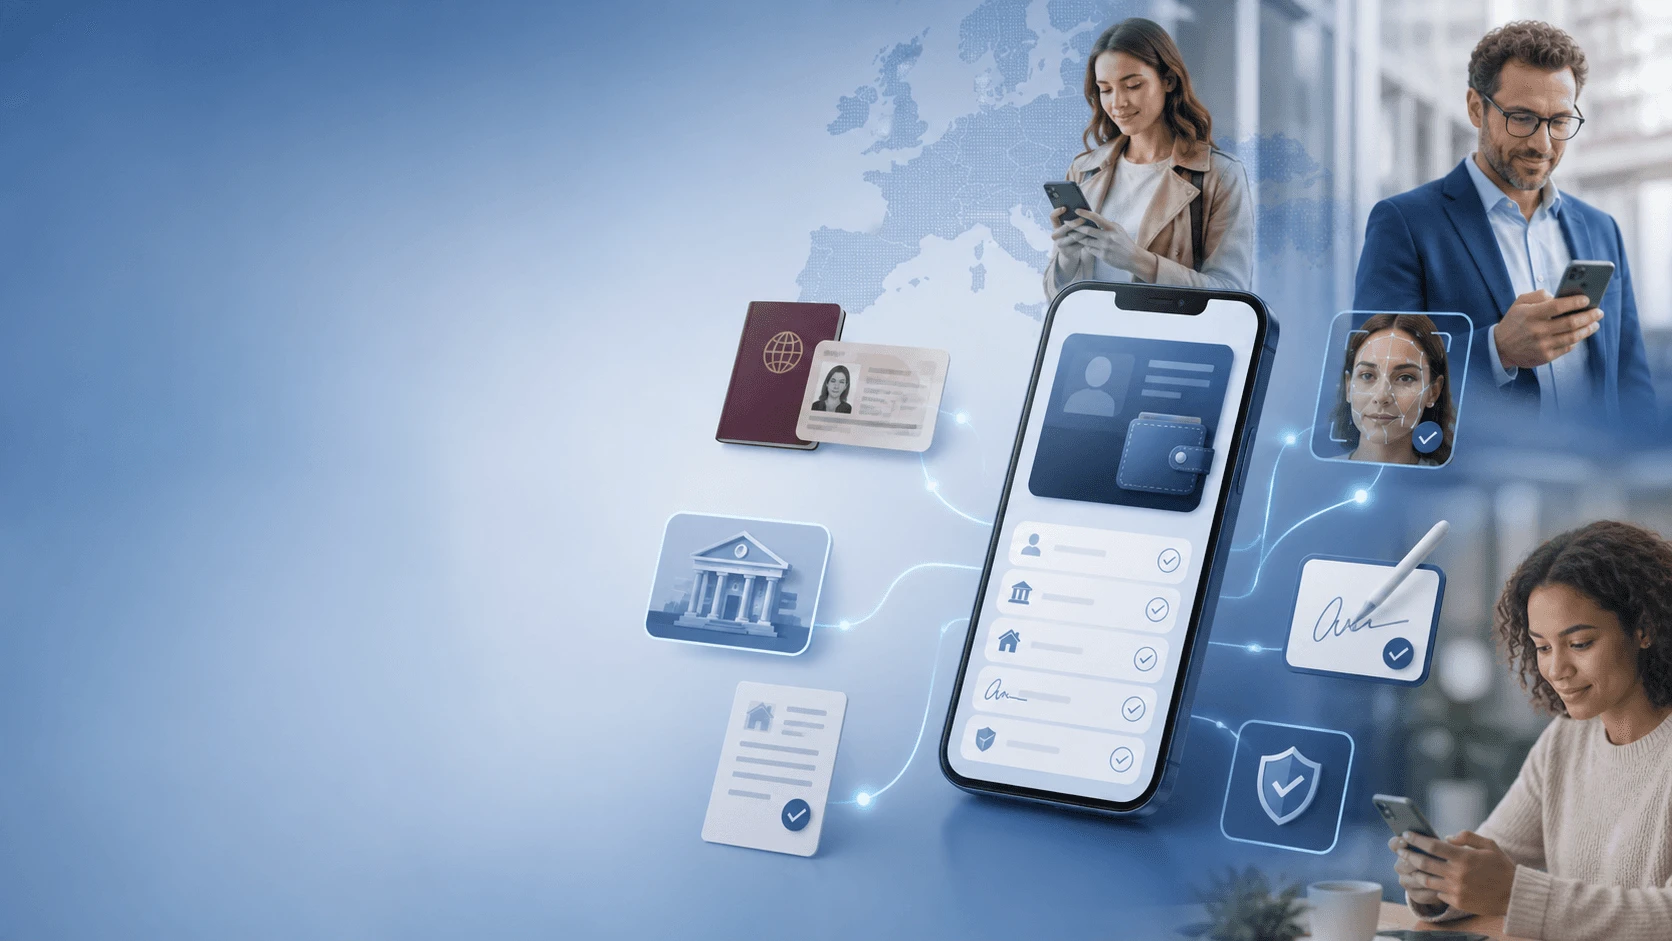
    The European Digital Identity Wallet is no longer just a policy topic. At the eIDAS Summit in Berlin on 28 and 29 April 2026, public and private stakeholders met to discuss EUDI Wallet implementation, pilot lessons and the next steps before wider European rollout.

    For businesses, this matters because identity is not a back-office detail. It affects onboarding, fraud prevention, age checks, contract signing, account creation, customer recovery and access to regulated services.

    The wallet promises a cleaner future: citizens and businesses sharing verified identity data digitally, with more control and less repeated document handling.

    That future is attractive. But the transition will not be clean.

    Businesses will need to support old and new identity methods at the same time

    The arrival of the EUDI Wallet does not mean passports, ID cards, bank-based identification and local eID schemes suddenly disappear from onboarding flows.

    Some customers will adopt wallet-based identity quickly. Others will not. Some markets will move faster than others. Some use cases will need qualified credentials. Others will still rely on document scans, bank-based ID, address validation or electronic signatures.

    This is the practical problem for companies: they cannot design for one identity method and assume the market will follow.

    • A Dutch customer may expect iDIN.
    • A Belgian customer may use itsme.
    • A German customer may follow a different route.
    • A Nordic customer may be used to BankID.
    • An international customer may only have a passport or residence document.
    • A high-risk case may still require extra checks.

    That is what onboarding will look like for a while: not one elegant route, but several routes that need to work without confusing the customer.

    The real question is not “will the wallet matter?”

    It will.

    The better question is: can your onboarding process handle change without being rebuilt every time?

    Many organisations have identity flows that grew one exception at a time. A new country was added. Then a new document type. Then a bank-based ID method. Then eSigning. Then AML screening. Then a manual review queue.

    The result works, but only because teams know where the workarounds are.

    That kind of setup becomes fragile when the identity market changes.

    The EUDI Wallet adds another reason to clean this up. Not because every business needs to be wallet-first tomorrow, but because identity orchestration will become more important. Companies will need to route customers through the right method based on country, risk level, document availability, regulatory requirements and customer preference.

    If that routing is hardcoded, slow or heavily manual, onboarding will suffer.

    Good identity flows reduce uncertainty

    A good onboarding flow does not ask every customer to do the same thing. It asks for the right level of assurance for the situation.

    • A low-risk customer may need a simple identity confirmation.
    • A regulated financial product may require stronger KYC.
    • A gambling operator may need age verification and exclusion checks.
    • A lease or financing journey may require identity plus affordability evidence.
    • A contract flow may need an electronic signature that can be defended later.

    The point is not to collect more data by default. The point is to collect the right data, at the right moment, with a clear reason.

    That is where many onboarding flows go wrong. They ask too much too early, or they ask too little and create manual follow-up later. Both hurt conversion. Both create operational cost.

    The wallet may reduce friction, but not all friction

    The EUDI Wallet could remove some of today’s repeated identity work. If a customer can share verified credentials directly, businesses may need fewer document uploads and fewer manual checks.

    But the wallet will not remove every business rule. Companies will still need to decide which credentials are acceptable, how consent is captured, when additional verification is needed, how fraud signals are handled and how the process is documented.

    They will also need fallback routes. A customer without a wallet still needs to onboard. A cross-border customer may not have the expected credential. A document may still need to be verified. A signature may still be required.

    So the practical goal is not to replace the current onboarding flow with “the wallet”. The goal is to build an onboarding process that can use the wallet where it helps, and use other methods where it does not.

    What companies should review before the market shifts

    Businesses do not need to wait for full EUDI Wallet adoption before improving onboarding. In fact, waiting may make the transition harder.

    A useful review starts with five questions:

    1. Which identity methods do we support today? Include document scanning, bank-based ID, eID schemes, address validation and manual review.
    2. Where do customers drop off? Look for steps where users abandon the process, upload the wrong document or need support.
    3. Which checks are truly required? Separate regulatory requirements from habits that became part of the flow over time.
    4. Can we route customers by risk and context? A single fixed process is rarely the best process.
    5. Can we add a new identity method without rebuilding the journey? This is the wallet-readiness test that matters most. If adding a new method requires a long technical project, several manual workarounds and new support scripts, the architecture is probably too rigid.

    Dónde se adapta Bluem

    Bluem helps companies build onboarding flows that can handle multiple identity and trust methods in one process. That can include ID document verification, bank-based identification, address validation, eSigning and compliance checks.

    The value is not in pushing every customer through the same path. It is in giving each customer a route that fits the situation while keeping the process manageable for the business.

    That matters now because the identity market is changing. The EUDI Wallet will become part of the landscape, but it will sit alongside existing methods for some time.

    Companies that prepare well will not be the ones that wait for a perfect European identity standard. They will be the ones that make their onboarding flexible enough to support today’s customers and tomorrow’s credentials.

    Want to see where your onboarding flow may become a bottleneck? Bluem can help you review your current identity routes and prepare for wallet-based verification without breaking what already works.

  • Fraude de identidad en 2026: ¿Por qué las últimas noticias apuntan a una amenaza más compleja?

    Fraude de identidad en 2026: ¿Por qué las últimas noticias apuntan a una amenaza más compleja?

    Identity Fraud in 2026 Feels Different Now

    Identity fraud is no longer just about a fake ID or a stolen password. It is becoming easier to build and harder to contain. Stolen data, AI-generated impersonation, deepfakes, and account takeover now fit together in ways that make fraud both more accessible and more convincing.

    That change is happening at both ends of the market. At the low end, the tools are cheaper, simpler, and easier to access. At the high end, the fraud is more polished, more targeted, and harder to spot. The result is a threat that feels different from a few years ago: broader, more reusable, and more personal.

    The numbers already show the shift. More than 444,000 cases were recorded to the UK National Fraud Database in 2025, the highest annual total on record. Nearly three quarters of those cases, 72%, were linked to identity fraud and facility takeover. Identity fraud remained the single biggest category.

    Fraud rarely ends with the first move

    Identity fraud and account takeover used to sound like different problems. They now look much closer together. The same stolen details can be reused to support a fake application, impersonate a real person, unlock an existing account, or make a scam look convincing enough to work.

    That is why the impact keeps getting heavier. More of a person’s identity now sits inside systems that decide whether they are trusted, recognised, approved, or allowed through. When that identity is misused, the damage does not stop at one failed check. It can spread into finances, access, reputation, and daily security.

    Put simply, fraud now moves. Data gets exposed or stolen. That data supports impersonation. Impersonation opens the door to account takeover or further deception. From there, the same cycle can repeat.

    AI is lowering the barrier to identity fraud

    The worrying part is that technological advances are giving more people access to tools that make identity fraud easier to commit. Public fraud reporting now reflects that change. Generative tools are helping criminals create convincing impersonations, synthetic identities, and fake documentation at greater speed and scale. AI-enhanced fraud is also making fraud more sophisticated and, in some cases, more profitable than older methods.

    The important point is not that AI has invented a brand-new crime. It has made familiar tactics easier to run. Persuasive messages are easier to produce. Fake supporting material is easier to generate. More versions of the same scam can be launched at once.

    In practice, that means something simpler and worse: more people can run more convincing fraud. The challenge is no longer only whether someone has enough stolen information to pose as another person. It is whether they can make that lie look consistent across documents, messages, calls, and account activity.

    Deepfakes have moved into the centre of the story

    Deepfakes are no longer a side topic in fraud. They are becoming part of the same toolkit. Deepfake technology is increasingly associated with fraud, identity abuse, and more advanced forms of deception. It also raises the risk of document fraud becoming harder to detect.

    Deepfakes are taking centre stage for good reason. They do not just create security risks. They also make identity abuse more personal when someone’s face, voice, or likeness is used against them.

    That makes remote trust harder. A fake claim backed by a realistic voice clip, image, or video is more persuasive than a crude scam on its own. The real weakness is not one image or one clip. It is when too much trust rests on a narrow check instead of the wider process around it.

    Stolen data still does most of the work

    For all the attention on AI and deepfakes, stolen data still sits underneath much of this. That helps explain why identity fraud keeps showing up in different forms. A leak, breach, or compromised dataset is often not the end of the problem. It is the beginning of what can be done with that information next. Once personal data is stolen, sold, or reused, it can support impersonation, account takeover, fake applications, and further fraud.

    Put together, the pattern is hard to miss. Stolen data provides the base. AI improves the impersonation. Deepfakes strengthen the illusion. Account takeover turns that into direct abuse. Each part makes the next one easier.

    What feels different now

    The biggest change is not just that fraud is rising. It is that fraud is becoming easier to assemble. Identity fraud, facility takeover, stolen-data abuse, AI-driven impersonation, and deepfake-enabled deception now overlap much more than they used to.

    That is why older ways of describing identity fraud feel too narrow. It is no longer enough to ask whether one ID image or one credential is real. The harder question is whether the whole picture makes sense: the identity claim, the data behind it, the behaviour around it, and the context in which it appears.

    That is also why this topic no longer feels like a niche issue in verification alone. Identity fraud now sits inside a much larger security problem.

    Conclusión

    Identity fraud in 2026 is more than a verification problem. It can disrupt finances, damage reputations, and undermine a person’s sense of security.

    What feels different now is not one new tactic. It is the way multiple tactics fit together. Stolen data, scalable impersonation, deepfakes, and account takeover now reinforce each other. That is what makes identity fraud harder to catch, easier to repeat, and more serious for the people caught up in it.

    At Bluem, we help organisations deal with this shift by combining identity verification, payment data and compliance checks into one flow. Instead of relying on a single moment of verification, our solutions support continuous insight into who you are doing business with. This allows businesses to detect risk earlier, reduce fraud exposure and keep processes efficient without adding unnecessary friction for legitimate customers.

  • El futuro de la incorporación de clientes: rápido, seguro y conforme a la normativa

    El futuro de la incorporación de clientes: rápido, seguro y conforme a la normativa

    Una incorporación de clientes eficiente y segura es esencial para el éxito de cualquier organización. Un proceso bien estructurado ofrece una experiencia óptima para el cliente, minimiza los riesgos y cumple con todas las leyes y regulaciones, como la Wwft. En este artículo, te mostramos cómo configurar el proceso de incorporación de clientes de forma digital utilizando Bluem.

    ¿Qué es el onboarding de clientes?

    La incorporación de nuevos clientes es el proceso mediante el cual los nuevos clientes se registran, son identificados y autorizados para acceder a sus servicios. Esto incluye múltiples pasos, como la verificación de identidad, verificaciones de restricciones legales y obtención de permisos legales para las transacciones.

    1. Verificación del IBAN: certeza sobre los datos de pago

    Una conexión correcta entre un cliente y su cuenta bancaria evita pagos incorrectos y reduce el riesgo de fraude. Con Bluem’s Verificación del nombre del IBAN, En este caso, el nombre proporcionado se compara directamente con el nombre conocido en el banco para el número de IBAN ingresado.

    2. Verificación de la identidad: saber quién es tu cliente

    La verificación de identidad es una parte crucial de cualquier proceso de onboarding. Bluem ofrece múltiples soluciones para realizarlo de forma rápida y segura:

    • iDINVerificación a través del entorno bancario del cliente. Rápida, confiable y legalmente fiable.
    • Escaneo de identificación: Herramienta avanzada para la verificación de documentos y la identificación biométrica.

    Estos métodos ayudan a prevenir el fraude y a garantizar que solo los clientes legítimos puedan acceder a ellos.

    3. Verificación de PEP y lista de sanciones: cumplir con los requisitos de cumplimiento

    Para cumplir con la Wwft, es necesario verificar a los clientes en las listas de sanciones internacionales y en las listas de personas politicamente expuestas (PEP). Bluem ofrece una solución automatizada que:

    • Busca en las listas de sanciones internacionales.
    • Comprueba los perfiles PEP.
    • Monitoriza los medios negativos.

    Todos los casos se marcarán para su revisión manual por el equipo de cumplimiento de la empresa.

    Con la verificación automática en el Registro Central de Guardián y Administración (CCBR), se impide celebrar contratos con personas que no tienen la capacidad legal para actuar.

    Procedimiento:

    • Los datos personales del cliente se comparan automáticamente con el registro.
    • En caso de un partido, se puede solicitar el consentimiento adicional de un representante autorizado.

    Esto garantiza la validez legal del acuerdo.

    5. Firma digital: legalmente vinculante y eficiente

    Las firmas digitales aceleran el proceso de onboarding y reducen la documentación. Con Bluem y Scrive, los clientes pueden firmar documentos de forma legal, segura y verificable.

    Beneficios:

    • Legamente vinculante (compatible con eIDAS).
    • Autenticación de dos factores.
    • Almacenamiento y garantía automáticos.

    6. Autorización de débito directo digital: un flujo de pagos más simplificado

    En el caso de las suscripciones o los pagos recurrentes, Bluem ofrece la posibilidad de autorizaciones de débito directo digital (eMandates). Esto permite al cliente autorizar de forma segura y sencilla los cobros automáticos.

    Cómo funciona:

    • El cliente recibe una autorización digital a través de un enlace seguro.
    • La verificación se realiza mediante, por ejemplo, la autenticación con iDIN o SMS.
    • Tras la aprobación, los cobros se procesan automáticamente.

    Conclusión: una plataforma para la integración digital completa de los clientes

    Con Bluem tienes a tu disposición una suite completa de herramientas para configurar el proceso de onboarding de forma digital, segura y conforme a las normas. Desde la verificación de identidad y el control del IBAN hasta las firmas digitales y las autorizaciones de débito directo: Bluem te brinda soporte en cada paso del proceso.

    Una incorporación a la empresa bien estructurada aumenta la satisfacción del cliente, evita errores y garantiza el cumplimiento de todas las leyes y regulaciones.

    ¿Quieres saber más sobre cómo Bluem puede optimizar tu proceso de onboarding? ¡Contáctanos Contacto con nosotros para una consulta sin compromiso